
1. Introduction aux autorisations requises par les applications mobiles
Les plateformes Android et iOS disposent toutes deux d’autorisations aux données du dispositif que l’utilisateur doit donner avant que les applications puissent y accéder. En particulier, Android/Google Play nécessite que de telles autorisations soient affichées dans une politique de confidentialité au sein de l’application, et, également, sur la page dédiée du Google Play Store.
Ci-dessous vous trouverez les instructions pour intégrer facilement ces autorisations dans votre politique de confidentialité.
Comme iubenda est indépendant et fonctionne avec de nombreuses plateformes, notre approche se résume à décrire les autorisations mobiles de manière générale, afin que les services puissent être utilisés soit par une application iOS, ou Android. De plus, il est possible de sélectionner des autorisations spécifiques pour des applications iOS comme HomeKit, Reminder, Motion Sensors etc. Ceci est également utile si vous possédez une application sur les deux plateformes.
2. Démarrer et générer avec iubenda
Pour adapter votre application Android/iOS aux conditions de l’App Store/Google Play Store, vous devrez disposer d’une politique de confidentialité qui détaille les données personnelles collectées et gérées par l’application, y compris celles relatives au dispositif.
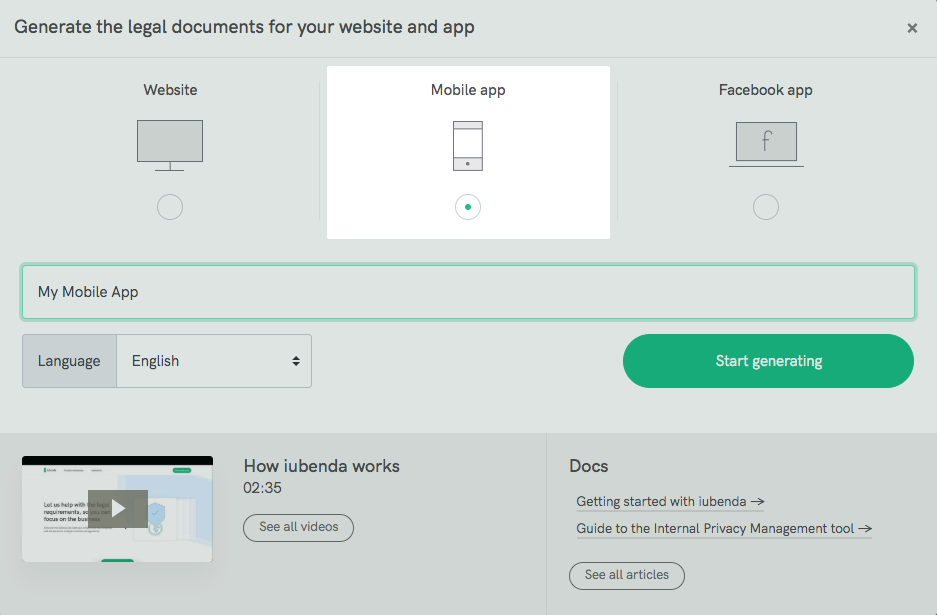
Begin to generate your own privacy policy for your mobile app by clicking on Start Generating > Mobile App:
Next, click Generate now under « Privacy and Cookie Policy », then begin selecting all services used by your app (eg. Google Analytics, AdMob, Contact form etc.). For more information, see this guide on how to generate a policy (which includes information on choosing services).
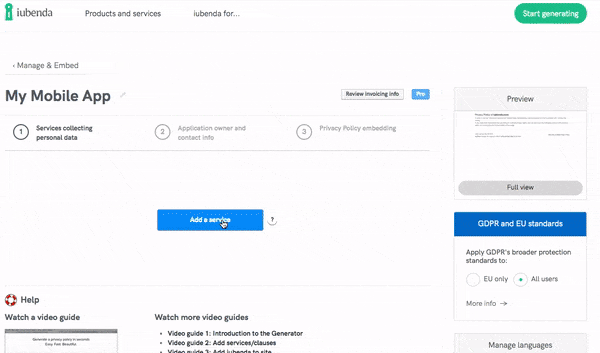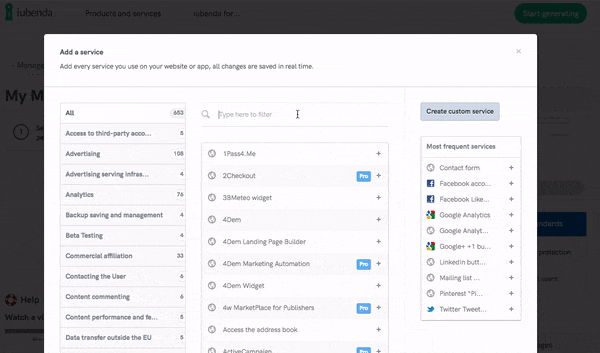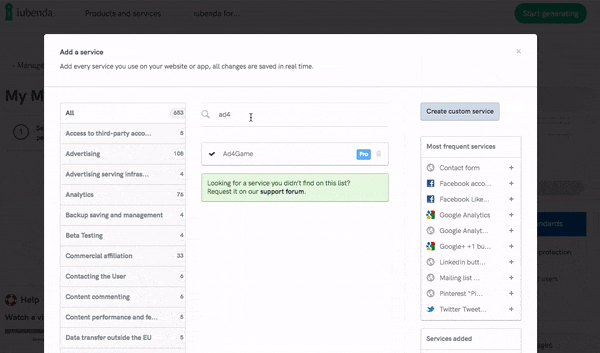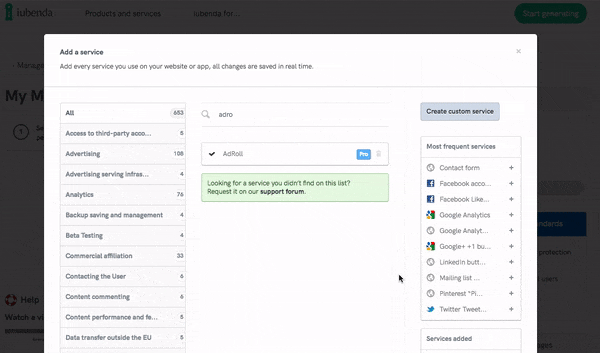
Lister les autorisations requises par votre application
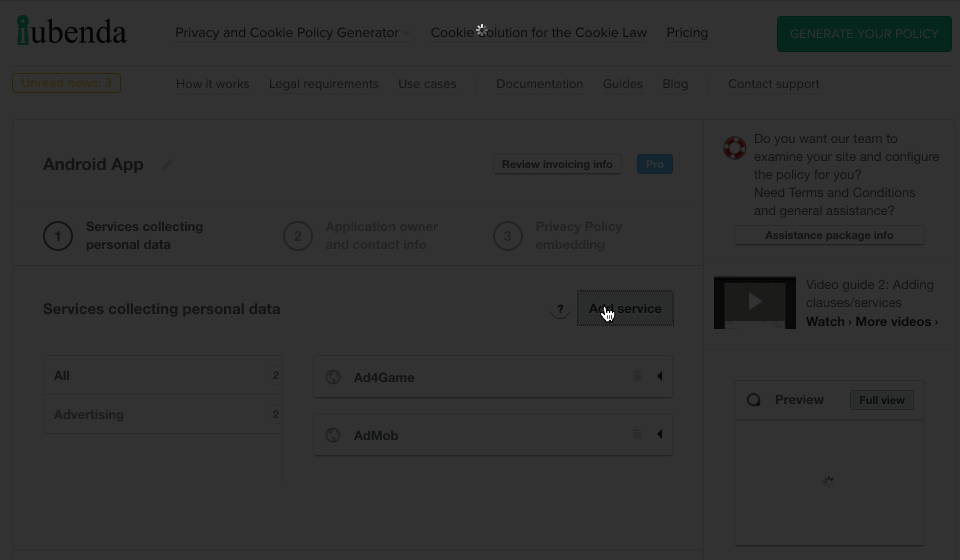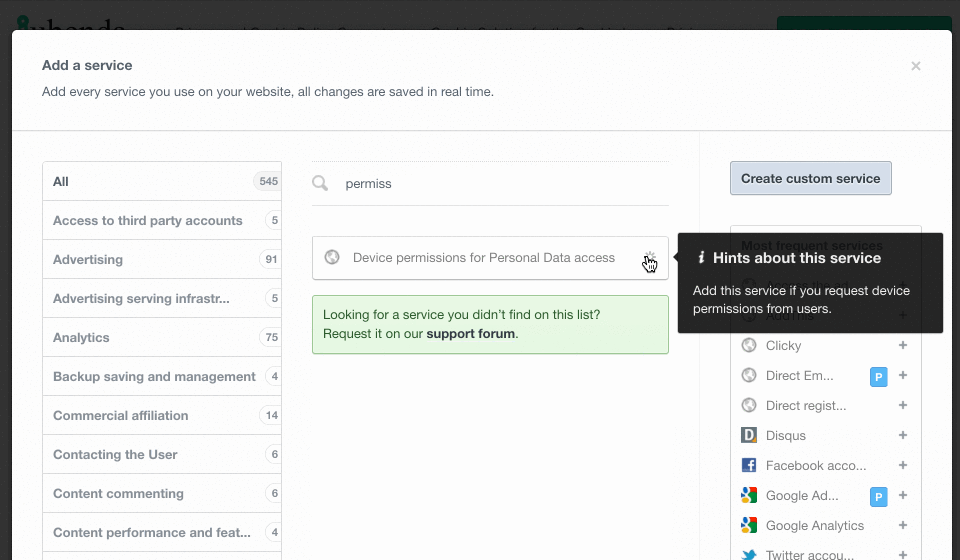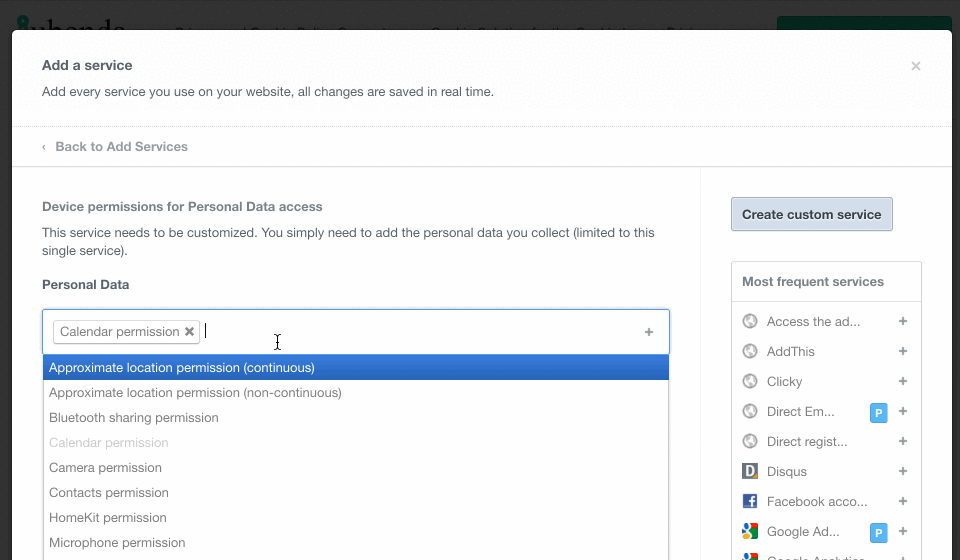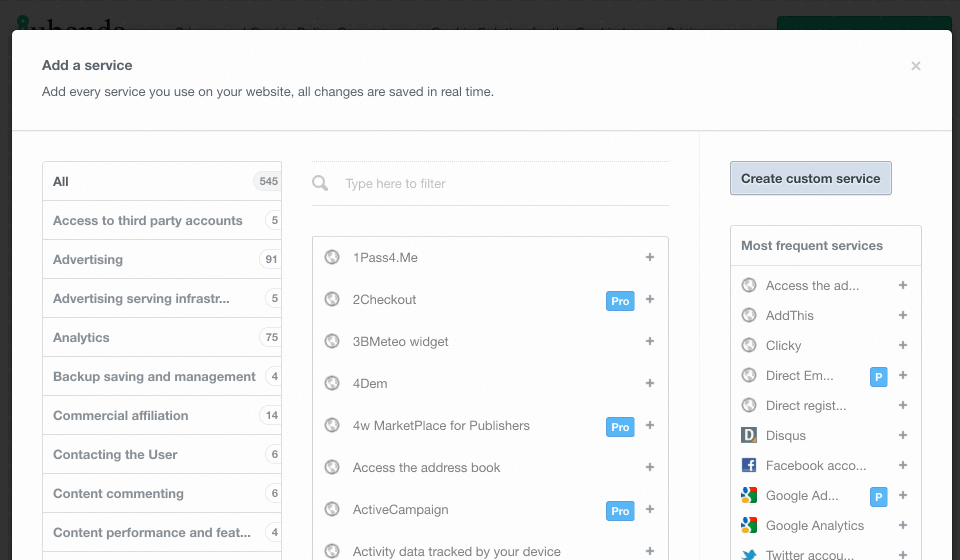
En plus des services utilisés par votre application, rappelez-vous d’activer la clause « Autorisations du dispositif pour accéder aux Données personnelles ».
Ce service vous permettra de sélectionner et lister dans votre politique de confidentialité toutes les potentielles permissions que votre application peut demander à l’utilisateur, comme l’accès à l’appareil photo, au micro, à la liste de contacts, au calendrier, etc.
3. Permissions Android
Les permissions Android sont définies dans la documentation Android/Google comme des permissions « dangereuses ». Ceci, car elles se présentent par groupe. Par exemple, la permission GET_ACCOUNTS fait partie d’un groupe plus grand appelé CONTACTS. C’est sur cela que nous nous concentrons.
Il existe une unique exception. Vous trouverez en effet 4 différentes permissions relatives à leur localisation, avec un titre explicite :
- Precise location permission (continuous)
- Precise location permission (non-continuous)
- Approximate location permission (continuous)
- Approximate location permission (non-continuous)
En suivant cet exemple, ajoutez à votre politique de confidentialité les noms des groupes de permission que vous utilisez. Contrôlez également que la clause insérée reflète effectivement le traitement de données réel effectué par votre application. Voici le tableau extrait de la documentation de Google qui vous aidera à associer chaque « sous-permission » à son groupe relatif :
4. Permissions iOS
Pour les permissions iOS, vous pouvez utiliser les mêmes instructions que celles décrites ci-dessus pour Android. En plus, sachez qu’Apple présente certaines permissions qui n’existent pas couramment pour Android :
- Reminders permission
- HomeKit permission
- Motion sensors permission
- Bluetooth sharing permission
- Social media accounts permission
5. Suggestions d’intégration
Une fois la politique de confidentialité générée, n’oubliez pas de vous conformer aux lignes directrices des plateformes Google ou Apple et de l’autorité de protection de données.
Google exige :
- a link to the privacy policy directly from within the app;
- that you also link to the policy from the Play Store page and also link to your marketing website (if you have one).
Apple requiert précisément :
- a link to the privacy policy in the App Store Connect metadata field;
- an easily accessible link to your policy from within the app.
Remember: If your app processes user data while offline, be sure to provide users with an in-app offline method of accessing the privacy policy in order to be legally compliant.
In regards to iubenda’s mobile app integration methods, the direct link or direct text embedding methods are best. Whichever embed method you choose, remember that you’re legally required to choose a location that is easily accessible and visible to users. Check out the guide devoted to our integration methods for more information on how to integrate your privacy policy into your app.
Consent
With recent updates in data protection regulations, in particular, the GDPR, if you process user data based on consent, you are legally required to maintain legitimate records of consent. Click here to get a quick idea of what this entails and how our Consent Database can help you to be compliant. Otherwise, for a more detailed explanation, you can read the section on valid « Records of consent » in our GDPR guide here.
► Does your app target children? If so, you should read this guide as under the major global legislations, special conditions apply to the processing of personal data belonging to children.
Voir également
For further details on privacy policies for Android/iOS apps on the app stores and its requirements, please refer to our guides here: