
Il 17 aprile 2026 il Garante per la protezione dei dati personali (il “Garante”) ha adottato il Provvedimento n. 284, le prime linee guida dedicate all’utilizzo dei pixel di tracciamento email.
Le regole sono state pubblicate nella Gazzetta Ufficiale n. 98 del 29 aprile 2026 e concedono alle organizzazioni sei mesi per adeguarsi, con scadenza al 29 ottobre 2026. Il cambiamento centrale è semplice: ogni pixel di tracciamento che si attiva quando il destinatario apre un messaggio e lo identifica richiede ora un consenso preventivo opt-in, lo stesso standard legale già applicato ai cookie.
Se gestisci email marketing per un brand italiano, o invii email a destinatari in Italia da una base UE, questa regola riguarda quasi ogni newsletter e ogni invio promozionale che produci.
💡 La versione in una riga: se un pixel può essere ricondotto a un singolo destinatario, il Garante lo tratta ora come un cookie. Stessa regola di opt-in, stesso requisito di prova del consenso, stessa finestra di transizione di sei mesi.
Cosa dicono le regole del Garante
I pixel di tracciamento sono piccole immagini incorporate nel codice HTML delle email. Si attivano automaticamente all’apertura del messaggio, generando una richiesta HTTP che invia identificatori (ID del pixel, indirizzo IP, user agent, timestamp) al server del mittente. Per un approfondimento sul funzionamento dei pixel di tracciamento, il nostro articolo precedente copre la parte tecnica.
Il Garante fonda la nuova regola sul consenso nell’articolo 122 del Codice in materia di protezione dei dati personali (Codice Privacy), che recepisce l’articolo 5(3) della Direttiva ePrivacy europea (la cookie law). Il Comitato europeo per la protezione dei dati (EDPB) ha confermato questa lettura nelle Linee guida 2/2023 sull’ambito tecnico dell’articolo 5(3) (versione finale, 7 ottobre 2024): caricare un pixel costituisce una forma di “accesso a informazioni archiviate nel terminale del destinatario”, la stessa operazione già regolata dalla normativa sui cookie. Pixel e cookie condividono ora lo stesso standard di consenso.
Perché il 29 ottobre 2026 è la data che conta
Sei mesi dalla pubblicazione in Gazzetta Ufficiale del 29 aprile 2026 cadono il 29 ottobre 2026. È la data entro la quale le organizzazioni che inviano email a destinatari in Italia devono aver aggiornato flussi di consenso, form di iscrizione e template email.
Il Garante ha previsto una certa flessibilità per gli indirizzi già presenti nelle liste. Durante la fase di transizione, gli invii promozionali esistenti con tracciamento possono continuare, a condizione che i destinatari siano informati alla prima occasione utile e abbiano una possibilità di opt-out granulare. Per i nuovi indirizzi raccolti dalla data di pubblicazione in poi, il regime consent-first si applica da subito.
Quando serve il consenso e quando no
La maggior parte dei pixel usati nelle email di marketing richiede il consenso. Un insieme ristretto di usi operativi non lo richiede.
| Tipo di email/finalità del pixel | Posizione del Garante |
|---|---|
| Newsletter, DEM, email promozionali, open-rate tracking | Consenso richiesto |
| Profilazione del destinatario o targeting cross-channel | Consenso richiesto |
| Autenticazione, MFA, reset password | Esente |
| Deliverability (rimozione di destinatari inattivi, solo transazionali) | Esente, a condizioni stringenti |
| Open rate aggregato anonimo (stesso pixel per ogni campagna) | Esente, solo se anonimizzato |
| Email obbligatorie per legge o istituzionali | Esente |
Due di queste esenzioni meritano attenzione. L’esenzione per deliverability si applica solo alle email transazionali (non agli invii promozionali), solo per eliminare destinatari realmente inattivi, e la piattaforma può conservare solo la data dell’ultima apertura, a livello di giorno, senza informazioni sull’orario. L’esenzione per dati aggregati anonimi è una concessione specifica del Garante: il pixel deve essere identico per ogni destinatario della campagna, e i dati IP e di client devono essere anonimizzati.
Il Garante richiede che, perché l’esenzione aggregata si applichi, possano essere utilizzati solo pixel di tracciamento non individualizzati e che i dati tecnici, come indirizzi IP e informazioni sul client, vengano anonimizzati prima di qualunque archiviazione. Questo si basa sugli stessi principi di minimizzazione dei dati già noti dal Regolamento generale sulla protezione dei dati (GDPR).
Come il Garante si inserisce nel quadro europeo
La Commission nationale de l’informatique et des libertés (CNIL) francese ha assunto una posizione parallela un mese prima. Il 12 marzo 2026 ha adottato la Deliberazione n° 2026-042, pubblicata il 14 aprile. Stesso principio: consenso preventivo prima di qualunque pixel individualizzato. Due differenze meritano una segnalazione se invii in entrambi i mercati.
Primo, la CNIL tratta il consenso al marketing e il consenso al pixel come due consensi separati. Il Garante consente di raggrupparli in un unico consenso informato, purché il linguaggio sia neutro e non coercitivo. Secondo, la CNIL non riconosce l’esenzione per statistiche aggregate anonimizzate; il Garante sì.
Anche le finestre di transizione differiscono. La CNIL ha concesso tre mesi per gli indirizzi pre-esistenti, con scadenza al 14 luglio 2026. Il Garante ne ha concessi sei. Se operi in entrambe le giurisdizioni, dovrai soddisfare entrambi i set di requisiti, perché ciascuno include obblighi specifici che l’altro non replica. Un’impostazione che soddisfa i requisiti di granularità della CNIL coprirà generalmente lo standard di consenso del Garante, ma il Garante aggiunge requisiti che la CNIL non prescrive con la stessa specificità, tra cui un meccanismo di ritiro a due livelli obbligatorio e un’architettura esplicita di pixel ID opachi.
💡 Invii in entrambi i mercati? Nessuno dei due regolamenti è in assoluto più rigoroso. Pianifica l’unione di entrambi: consenso separato per marketing e pixel (CNIL), più ritiro a due livelli e pixel ID opachi (Garante). Il termine CNIL per gli indirizzi pre-esistenti è scaduto il 14 luglio 2026: se invii in entrambi i mercati, quella parte dovrebbe essere già a posto.
Cosa devono fare agenzie e team di marketing entro il 29 ottobre 2026
La maggior parte del lavoro riguarda form, template e policy, non l’infrastruttura di invio. Dieci azioni concrete:
- Verifica il tuo programma email. Elenca ogni tipo di email (promozionale, newsletter, transazionale) e ogni pixel in uso. Segnala quali invii si basano già su un consenso valido e quali no.
- Aggiorna i tuoi form di iscrizione. Aggiungi un’informativa specifica per il pixel e una casella di opt-in non pre-selezionata. Nomina il titolare e qualunque vendor che utilizzi i dati del pixel anche per finalità proprie (un contitolare ai sensi dell’articolo 26 GDPR).
- Aggiorna la tua privacy policy. Aggiungi una sezione sul trattamento via pixel: dati raccolti, base giuridica (consenso), conservazione, destinatari terzi e ruolo di responsabile o contitolare. Il brand è il proprietario di questo documento. Se sei un’agenzia che lavora per un cliente la cui policy non menziona ancora i pixel, segnala l’aggiornamento al team legale del cliente con anticipo.
- Rivedi la tua pagina delle preferenze. La destinazione del link nel footer deve essere informativa e offrire una scelta granulare: opt-out solo per il pixel, disiscrizione completa, o entrambi.
- Aggiungi un link “gestisci le preferenze di tracciamento” nel footer di ogni template email tracciato.
- Costruisci un ritiro a due livelli. I destinatari devono poter disattivare il tracciamento via pixel senza disiscriversi. Registra entrambe le scelte separatamente.
- Invia una comunicazione di transizione. Prima della scadenza, informa gli iscritti esistenti tramite la prima email utile e offri loro l’opt-out, in particolare per gli indirizzi raccolti prima della pubblicazione.
- Usa ID di pixel opachi. Gli URL del pixel devono contenere un identificatore interno, non sequenziale, mai l’indirizzo email stesso.
- Aggiungi una variante HTML senza tracciamento. La tua piattaforma di invio dovrebbe poter consegnare una versione dell’email priva di pixel quando il consenso manca o viene revocato, non solo bloccare lato server.
- Mantieni un log dei consensi. Un registro immutabile per indirizzo: timestamp del consenso, finalità, versione del testo, ed eventuali modifiche successive. Il nostro Consent Database lo fornisce out-of-the-box, inclusa la prova in caso di revoca.
💡 Un punto di inquadramento da tenere a mente: il mittente è il titolare, anche quando la gestione del pixel è completamente esternalizzata a un email service provider. Una clausola contrattuale che richiede al tuo ESP di raccogliere il consenso per tuo conto non basta; servono anche i registri di prova sottostanti.
Come separare il consenso al marketing dal consenso al tracciamento
Le regole chiedono di trattare due cose come decisioni separate: il consenso a ricevere email di marketing e il consenso al pixel che segnala quando quelle email vengono aperte. Un iscritto che vuole la tua newsletter ma non il tracciamento delle aperture deve poterlo dire, e disattivare il tracciamento non può voler dire disiscriversi.
Registra le due scelte come preferenze distinte sullo stesso indirizzo nel Consent Database: una per l’iscrizione alla newsletter, una per il tracciamento email. Ognuna ha il proprio timestamp, la propria finalità e la propria prova di revoca, quindi può essere ritirata in modo indipendente e conservi le prove di entrambe. La nostra guida all’integrazione del Consent Database mostra come configurarlo sulle principali piattaforme.
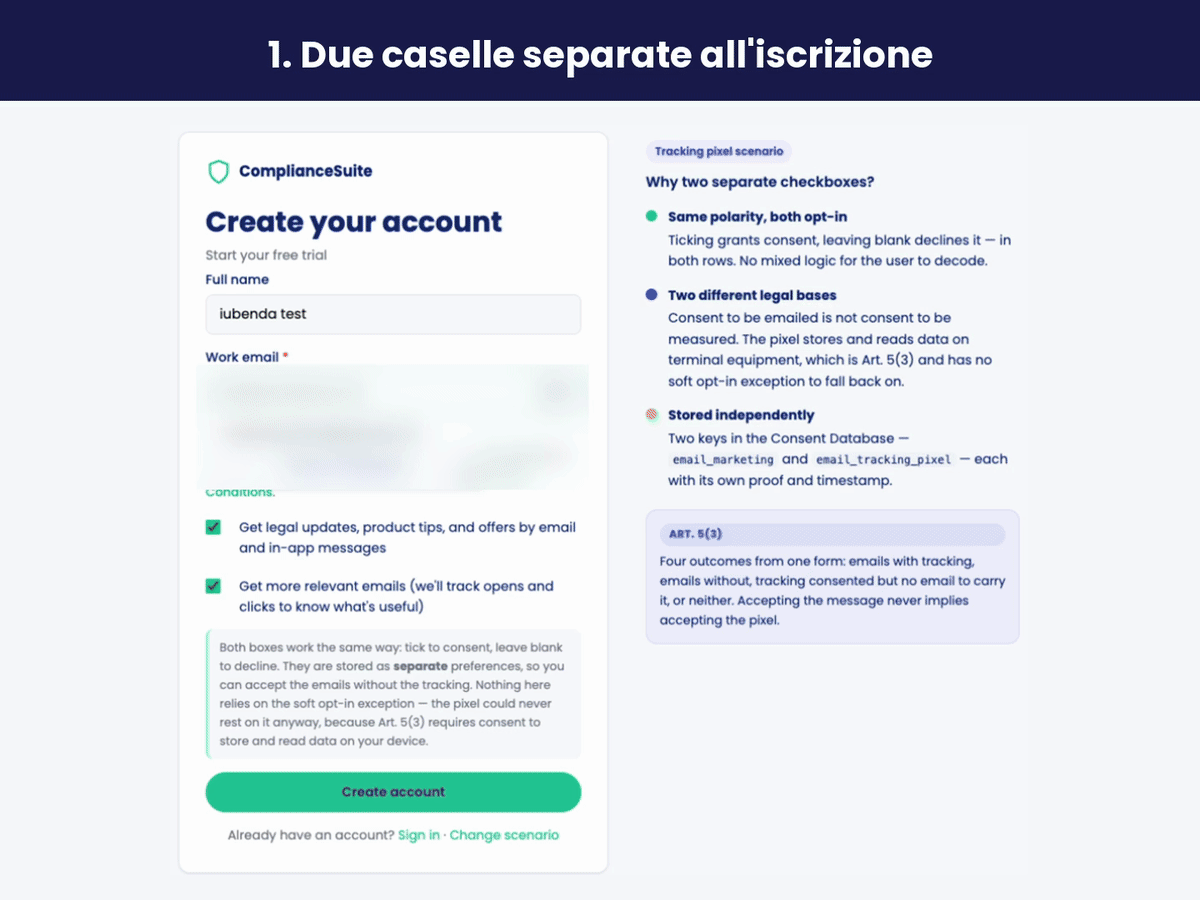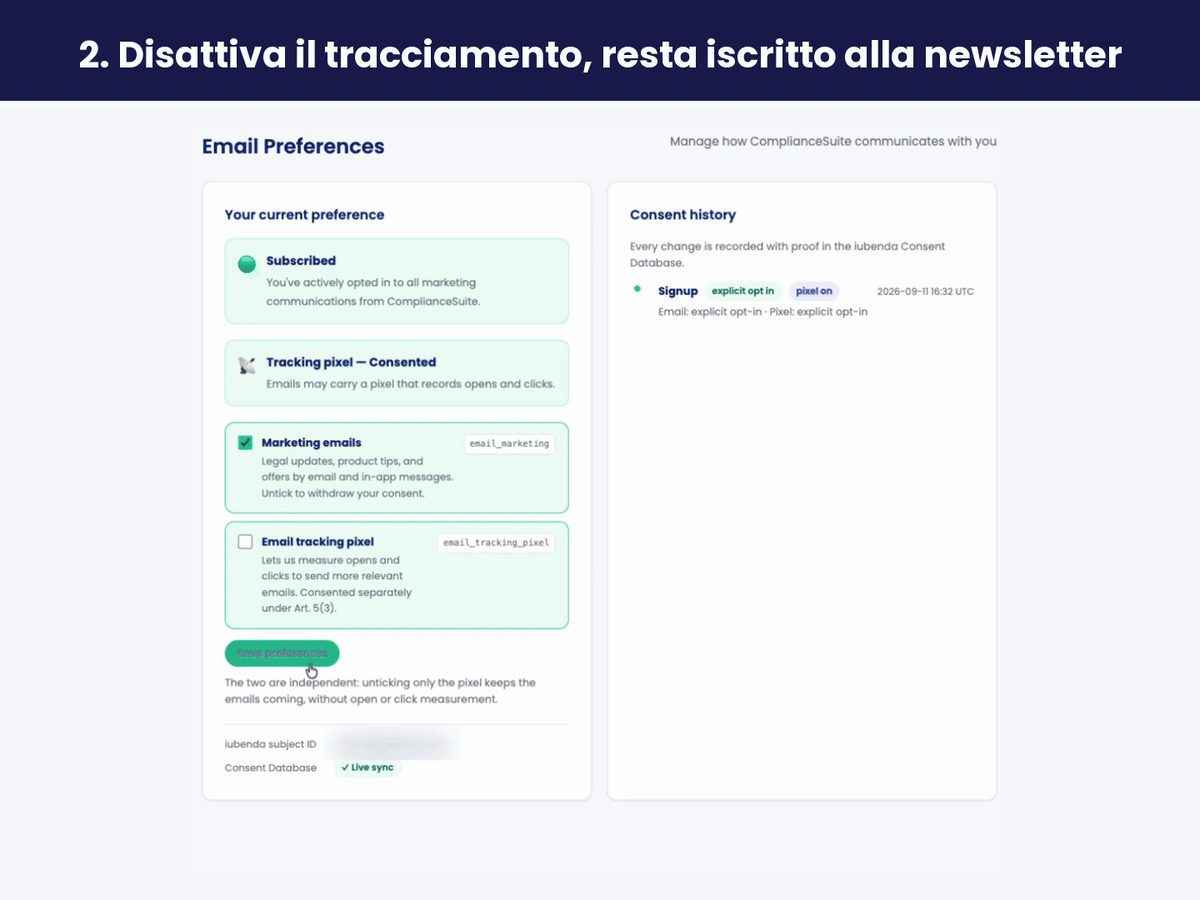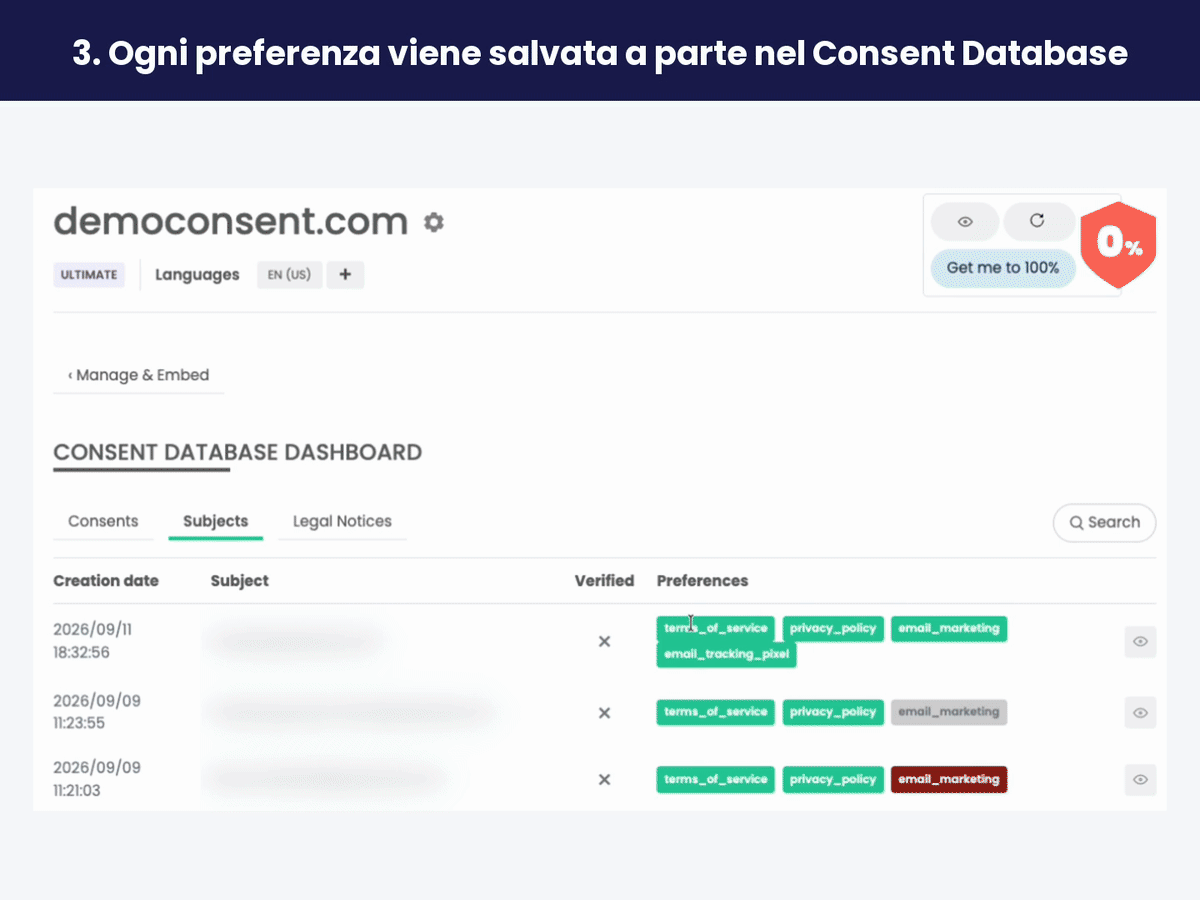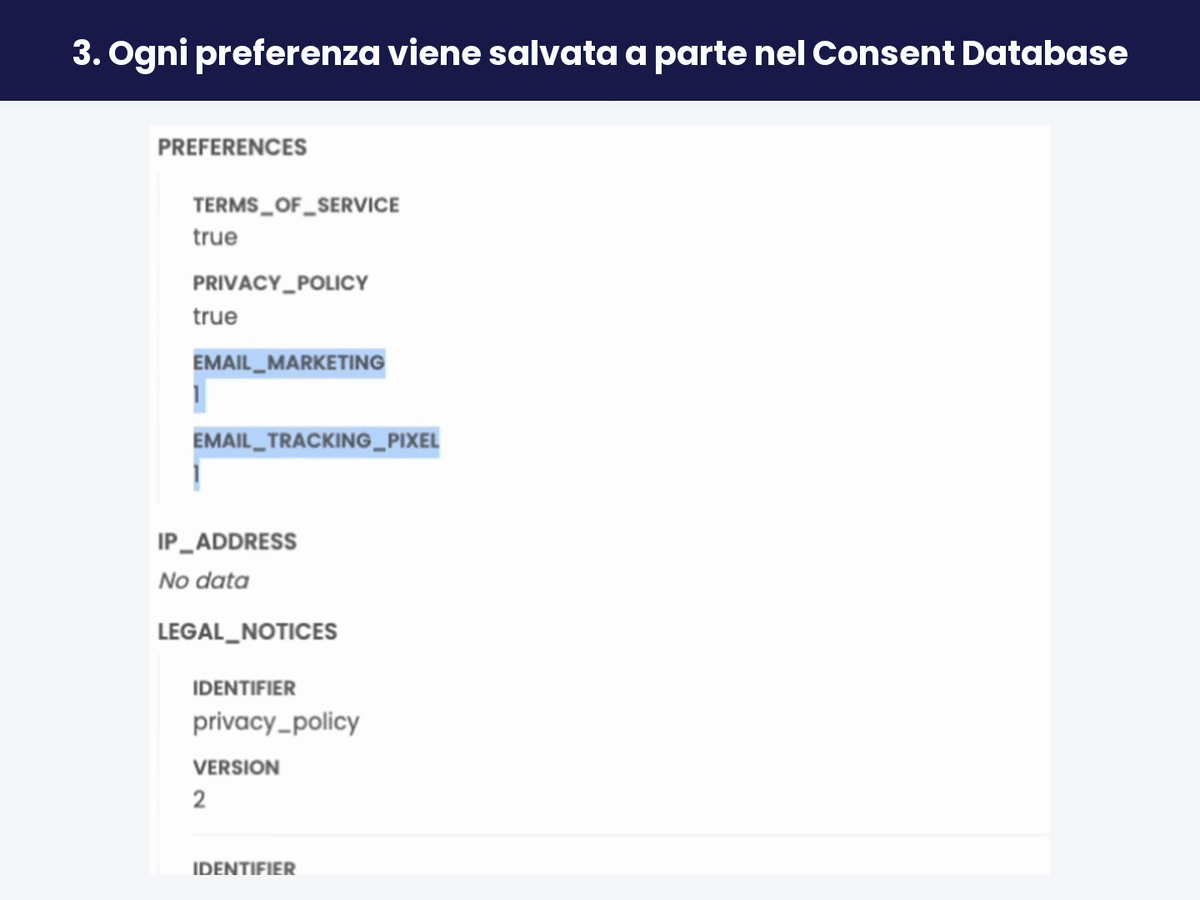
Registrare la preferenza è solo metà del lavoro. Il pixel smette di attivarsi solo se la tua piattaforma email legge quel segnale e lo applica al singolo destinatario, quindi verifica cosa supporta davvero prima di considerare il flusso completo. Le piattaforme sono diverse. Alcune offrono un campo di tracciamento per contatto da tenere sincronizzato con il Consent Database tramite webhook. Altre permettono di disattivare il tracciamento delle aperture solo per un’intera lista o un segmento, oppure a mano, contatto per contatto.
Un setup che regge dall’inizio alla fine:
- Raccogli le due preferenze separatamente all’iscrizione e permetti di modificarle in seguito da una pagina delle preferenze
- Registra entrambe nel Consent Database, così ogni modifica viene salvata con la relativa prova
- Sincronizza la preferenza di tracciamento con la tua piattaforma email, idealmente come campo per contatto, tramite i webhook del Consent Database (guida in inglese)
- Invia una variante HTML senza pixel a chi ha rifiutato il tracciamento e mantieni funzionante il link di revoca nelle email che tracci
Se oggi la tua piattaforma non può sopprimere il pixel per singolo destinatario, chiedi al provider se e quando prevede di supportarlo. Da quella risposta dipende quanta parte del lavoro resta a te.
Come iubenda può aiutarti
Il nostro Generatore di Privacy e Cookie Policy include due clausole dedicate ai pixel di tracciamento email, quindi l’aggiornamento della privacy policy (azione 3 sopra) si riduce a scegliere quella giusta:
- Pixel di tracciamento email (marketing/pubblicità) copre i pixel che misurano le performance delle email o alimentano segmenti di pubblico. Rientra nella finalità Pubblicità e indica che il tracciamento avviene solo previo consenso, con un link per revocarlo in ogni email tracciata.
- Pixel di tracciamento email (uso operativo) copre i pixel che confermano solo la consegna di messaggi transazionali, di sicurezza o relativi all’account. Rientra nella finalità Monitoraggio della consegna delle comunicazioni di servizio, che è strettamente necessaria e non richiede consenso.
Se usi lo stesso provider sia per gli invii di marketing sia per quelli transazionali, dichiara i due utilizzi separatamente. La clausola per l’uso operativo vale solo per un setup dedicato alle comunicazioni di servizio, come uno stream transazionale separato, un sub-account o una API key limitata a questi invii.
Il Consent Database gestisce il log dei consensi per ogni indirizzo, con timestamp, finalità e prova in caso di revoca. Se utilizzi già iubenda per la tua privacy policy e i tuoi registri di consenso, hai già in atto i due elementi più critici. Resta da verificare che l’informativa sui pixel e il flusso di revoca rispettino i requisiti descritti sopra.