
Avviare un nuovo business significa quasi sempre creare un sito web: che tu stia lanciando un SaaS o aprendo un negozio online, il sito è spesso il primo posto in cui i clienti ti trovano e si fanno una prima impressione della tua azienda.
E quando sei ancora agli inizi, la “conformità del sito web” è probabilmente in fondo alla lista delle priorità. Lo capiamo: è un argomento tecnico e noioso.
In realtà, gestire un sito web significa rispettare una serie di requisiti legali per proteggere i dati degli utenti: normative come il GDPR nell’UE o il CCPA in California (USA) possono applicarsi alla tua attività fin dal primo giorno.
Occupartene da subito ti evita di doverci tornare a metà della crescita, quando sistemare le cose è più difficile e più dirompente.
Il punto chiave: non è solo una questione di regole
Esiste una versione puramente difensiva della conformità: fare il minimo indispensabile, evitare guai e andare avanti. Noi la vediamo diversamente.
Una privacy policy chiara, un banner ben configurato che dà controllo e rispetta le scelte degli utenti, e un sito web accessibile sono tutti segnali: raccontano ai tuoi utenti come lavori. In un contesto in cui gli scandali sui dati fanno notizia e i dark pattern sono ancora diffusi, la trasparenza ha un valore commerciale concreto. Gli utenti si fidano di più e comprano più volentieri dalle aziende che sono chiare su come gestiscono i dati.
Per quanto riguarda l’accessibilità, un sito web non accessibile può creare rischi legali ed esclude di fatto una parte del tuo mercato: costruire pensando a tutti fin dall’inizio è più intelligente che correre ai ripari in un secondo momento.
Le aziende che trattano la conformità come un vantaggio competitivo, e non come un adempimento formale, tendono a beneficiarne, con un’organizzazione più solida e un’immagine migliore.
Completa questa checklist tramite prompt: collega iubenda a Claude o ChatGPT e imposta ogni voce direttamente in chat. Scopri come funziona
La checklist di tutto quello che ti serve per la conformità del tuo sito web
1. Una privacy policy
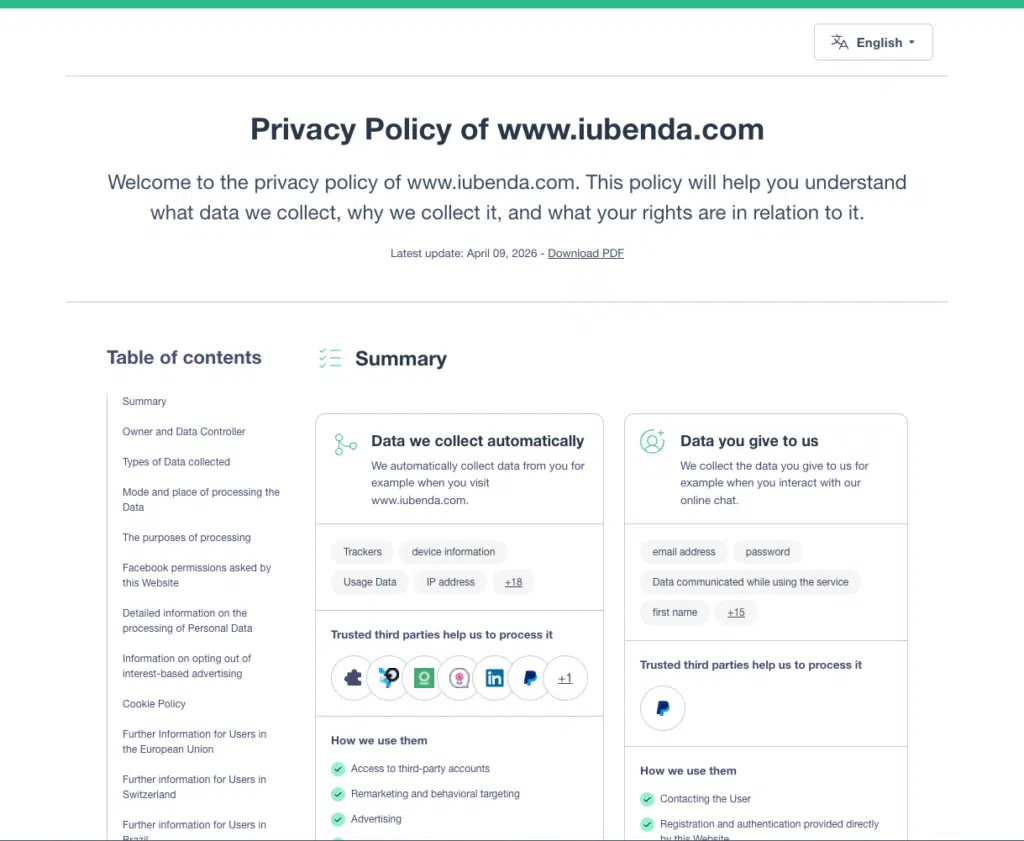
È il documento che quasi ogni sito web deve avere. Se il tuo sito raccoglie dati personali di qualsiasi tipo (moduli di contatto, Google Analytics, iscrizioni alla newsletter e altro), hai bisogno di una privacy policy.
Scopri perché ti serve questo documento e consulta la nostra guida su come scriverlo.
- La tua privacy policy deve spiegare quali dati raccogli, perché li raccogli, chi vi ha accesso, per quanto tempo li conservi e quali diritti hanno gli utenti su di essi.
- Scrivila in un linguaggio semplice e collegala da ogni pagina del sito, in genere nel footer.
Se usi strumenti di terze parti che trattano i dati dei tuoi utenti (Google Analytics, Mailchimp, Stripe, un CRM), il GDPR richiede che tu abbia un accordo sul trattamento dei dati (DPA, Data Processing Agreement) con ciascuno di essi. La maggior parte dei fornitori principali lo include già nei termini di servizio o nelle impostazioni dell’account: spesso basta trovarlo e accettarlo. Il rischio riguarda soprattutto gli strumenti minori o meno diffusi, quindi conviene fare una rapida verifica di tutti i servizi collegati al tuo sito. Qui trovi maggiori informazioni su cosa sono i DPA e quando servono.
2. Un cookie banner e un meccanismo di consenso
In base al GDPR e alla direttiva ePrivacy dell’UE (nota anche come “cookie law”), devi ottenere il consenso esplicito degli utenti prima di attivare qualsiasi cookie non essenziale sui loro dispositivi.
Questo significa che gli strumenti di analisi, la pubblicità, i widget social e la maggior parte degli strumenti di tracciamento di terze parti non possono attivarsi finché l’utente non ha dato attivamente il consenso all’uso dei cookie.
- Un cookie banner a norma di legge offre agli utenti una scelta chiara tra accettare e rifiutare, blocca gli script non essenziali finché non viene dato il consenso e permette agli utenti di modificare le proprie preferenze in qualsiasi momento.
- Caselle già spuntate o banner che offrono solo l’opzione “accetta” non sono conformi.
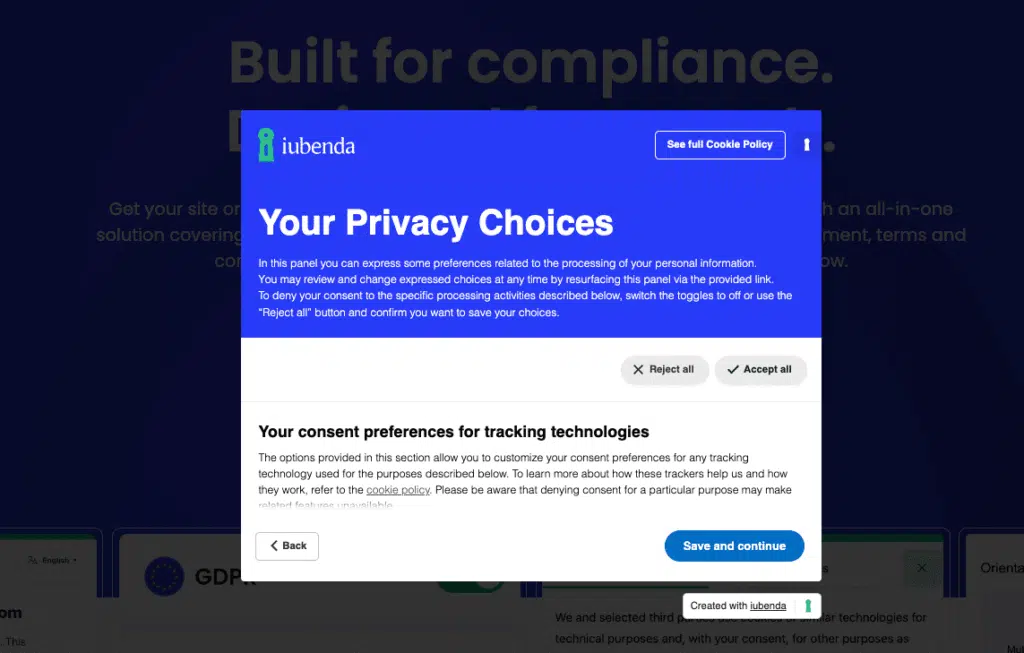
Devi anche conservare le prove di quel consenso: l’onere della prova ricade su di te in quanto titolare del trattamento, quindi se un’autorità di controllo o un utente dovesse mai mettere in dubbio la correttezza della raccolta del consenso, devi poter dimostrare quando è stato dato, da chi, sotto quale versione delle tue informative, ed eventualmente se è stato revocato.
Una piattaforma di gestione del consenso (CMP) può occuparsi automaticamente di tutto questo.
3. Una cookie policy
La cookie policy racchiude le informazioni specifiche che gli utenti devono conoscere sull’uso dei cookie: quali cookie utilizza il tuo sito, a cosa serve ciascuno e come gli utenti possono gestirli o rimuoverli.
Può essere una sezione dedicata all’interno della privacy policy oppure un documento a sé stante: in entrambi i casi, queste informazioni sono obbligatorie per legge in base al GDPR e alla direttiva ePrivacy dell’UE.
4. Termini e condizioni
I termini e condizioni non sono sempre obbligatori per i siti puramente informativi, ma sono fortemente consigliati per qualsiasi attività. Definiscono le regole d’uso del tuo sito, limitano la tua responsabilità e stabiliscono aspettative chiare per i tuoi utenti.
Se gestisci un e-commerce, la normativa UE a tutela dei consumatori ti obbliga a indicare chiaramente le condizioni di vendita, i metodi di pagamento accettati, le informazioni sulla consegna e il diritto di recesso di 14 giorni (il cosiddetto “cooling-off”) che spetta a ogni consumatore europeo. Omettere queste informazioni può creare problemi concreti in caso di controversia.
Anche se non vendi online, avere termini e condizioni fin dal primo giorno ti tutela e trasmette un’immagine professionale.
5. Un processo per gestire le richieste degli utenti sui propri diritti
Il GDPR riconosce agli utenti una serie di diritti sui propri dati personali: il diritto di accedervi, correggerli, cancellarli e, in alcuni casi, esportarli. Come azienda devi essere pronto a rispondere a queste richieste, in genere entro 30 giorni.
Non serve un sistema complesso fin dal lancio, ma serve un processo chiaro: sapere dove si trovano i dati dei tuoi utenti, chi gestisce queste richieste e come gli utenti possono inviarle (di solito tramite la privacy policy o un modulo di contatto dedicato).
6. Accessibilità web
Dal giugno 2025, l’European Accessibility Act (EAA) impone alla maggior parte delle aziende che vendono prodotti o servizi digitali nell’UE di rendere i propri siti web accessibili alle persone con disabilità. La norma si applica se la tua azienda ha almeno 10 dipendenti oppure un fatturato annuo superiore a 2 milioni di euro.
In pratica, l’accessibilità significa che il tuo sito funziona anche per utenti con disabilità visive, uditive, motorie o cognitive. Il riferimento è il livello AA delle WCAG 2.1: contrasto cromatico adeguato, navigazione da tastiera, testo alternativo per le immagini e sottotitoli per i contenuti video.
Dovrai anche pubblicare sul tuo sito una dichiarazione di accessibilità, che spieghi il livello di accessibilità attuale e come gli utenti possono segnalare eventuali problemi.
Una nota sull’ambito di applicazione
Questa checklist si basa sui requisiti del Regolamento Generale sulla Protezione dei Dati (GDPR), una delle normative sulla privacy più rigorose al mondo. L’abbiamo scelto come riferimento perché si applica in modo ampio: a qualsiasi azienda con utenti nell’UE, indipendentemente da dove abbia sede.
Detto questo, le regole specifiche che si applicano al tuo sito dipendono da fattori come chi può accedervi e il tipo di attività che svolgi. Altre normative o regole settoriali, ad esempio per l’e-commerce o i servizi rivolti ai minori, possono aggiungere ulteriori requisiti. Se non sei sicuro di quali normative si applicano alla tua situazione, conviene richiedere una consulenza legale specifica prima di iniziare.
Come procedere
Non esiste un unico modo per gestire tutto questo: l’approccio giusto dipende dalla fase in cui ti trovi, dal budget e dal livello di complessità legale della tua attività. Ecco una panoramica delle tue opzioni principali.
Stai creando il tuo sito con l’IA?
Gli strumenti di intelligenza artificiale possono mettere insieme un sito funzionante più velocemente che mai. Ma non sono in grado di gestire il consenso e comportano un rischio elevato quando generano documenti legali. C’è anche una trappola specifica da conoscere: alcuni builder basati su IA generano qualcosa che sembra un cookie banner, ma è solo un elemento visivo. Appare a schermo, ma dietro non succede nulla: gli script continuano a girare, il consenso non viene raccolto e non resta alcuna traccia. Visivamente sembra a posto. Legalmente non esiste.
Cookie banner, blocco degli script e registrazione del consenso richiedono un’infrastruttura vera e propria. Se hai usato un builder basato su IA, la checklist qui sopra resta valida in toto, e dovrai aggiungere separatamente i pezzi mancanti per la conformità.
| Opzione | Cosa copre | Vantaggi | Rischi |
|---|---|---|---|
| Template gratuito online | Privacy policy, T&C, cookie policy, ecc. | Gratuito, facile da trovare | Alto. Troppo generico: andrebbe personalizzato in base al tipo di attività e agli strumenti usati. Potrebbe essere superato e difficile da difendere in caso di contestazione. |
| Documento o banner generato con l’IA | Privacy policy, T&C, cookie policy. Elementi del banner | Veloce, facile da personalizzare | Alto. Non viene revisionato da un legale, l’accuratezza non è garantita e non si aggiorna quando cambiano le leggi. Un banner generato con l’IA non è conforme. |
| Generatore di documenti legali | Privacy policy, cookie policy, T&C | Redatto da avvocati, pensato per normative specifiche, personalizzabile e aggiornato al variare delle leggi | Basso, se scegli uno strumento professionale con un team legale alle spalle. La qualità varia da fornitore a fornitore: scegli chi mantiene i documenti sempre aggiornati. |
| Plugin per il consenso ai cookie | I plugin gratuiti spesso non offrono le funzionalità avanzate che possono servire. Quelli in abbonamento includono la gestione del consenso e altro. | Facile da installare | Medio. Attenzione ai plugin gratuiti: potrebbero non bloccare gli script prima del consenso, non conservare i registri dei consensi o non supportare standard di settore come IAB o Consent Mode. |
| Piattaforma di gestione del consenso (CMP) | Cookie banner, blocco degli script, registro dei consensi, framework IAB TCF e Consent Mode | Automatizza la raccolta del consenso e la conservazione dei registri, pensata per rispettare i requisiti legali delle diverse normative | Basso, se usi una soluzione professionale. Una CMP adeguata riduce notevolmente l’esposizione al rischio. |
| Accessibility Widget | Accessibilità web, dichiarazione di accessibilità | Veloce da aggiungere al tuo sito web | Medio. Migliora l’usabilità, ma la piena conformità alle WCAG richiede un intervento più ampio su tutto il sito. |
| Avvocato o servizio legale | Tutto tranne l’implementazione tecnica | Completamente su misura per il tuo modello di business e la tua giurisdizione | Basso inizialmente, ma i documenti diventano obsoleti senza un rapporto continuativo (che ha un costo elevato). |
Come mettere tutto in ordine
Occuparsi di ognuno di questi aspetti separatamente richiede tempo, soprattutto quando stai anche sviluppando un prodotto, cercando clienti e gestendo tutto il resto che comporta lanciare un’attività.
iubenda ti offre gli strumenti professionali per gestire tutto questo: un Generatore di Privacy e Cookie Policy, una piattaforma di gestione del consenso con registro dei consensi, un Generatore di Termini e Condizioni e un widget per l’accessibilità.
I nostri documenti legali sono redatti da avvocati. Ti avvisiamo quando le normative cambiano, così i tuoi documenti restano sempre aggiornati senza che tu debba monitorare ogni novità in prima persona.
Le soluzioni di iubenda nascono proprio per questo: founder che vogliono fare le cose per bene senza che la conformità diventi un secondo lavoro.