Comment se conformer au RGPD ? La conformité peut être difficile à atteindre si vous ne savez pas par où commencer.
Vous trouverez ici 5 mesures simples que vous pouvez prendre pour vous conformer au RGPD. Allons-y !
1. Définissez votre base juridique
Vous ne pouvez pas commencer à collecter et à traiter les données des utilisateurs sans base juridique, c’est-à-dire la raison légale pour laquelle vous le faites. Le RGPD prévoit six bases juridiques et les vôtres DOIVENT véritablement s’appliquer à votre société et à votre activité de traitement spécifiques.
2. Générer une politique de confidentialité
Maintenant que vous avez votre base juridique, vous devez créer un document pour informer vos utilisateurs de vos activités. Plus précisément, vous devez indiquer pourquoi vous traitez des informations personnelles et comment vous le faites. C’est à cela que sert une politique de confidentialité !
Vous recherchez un moyen rapide de créer une politique de confidentialité ?
Découvrez notre scanner de site !
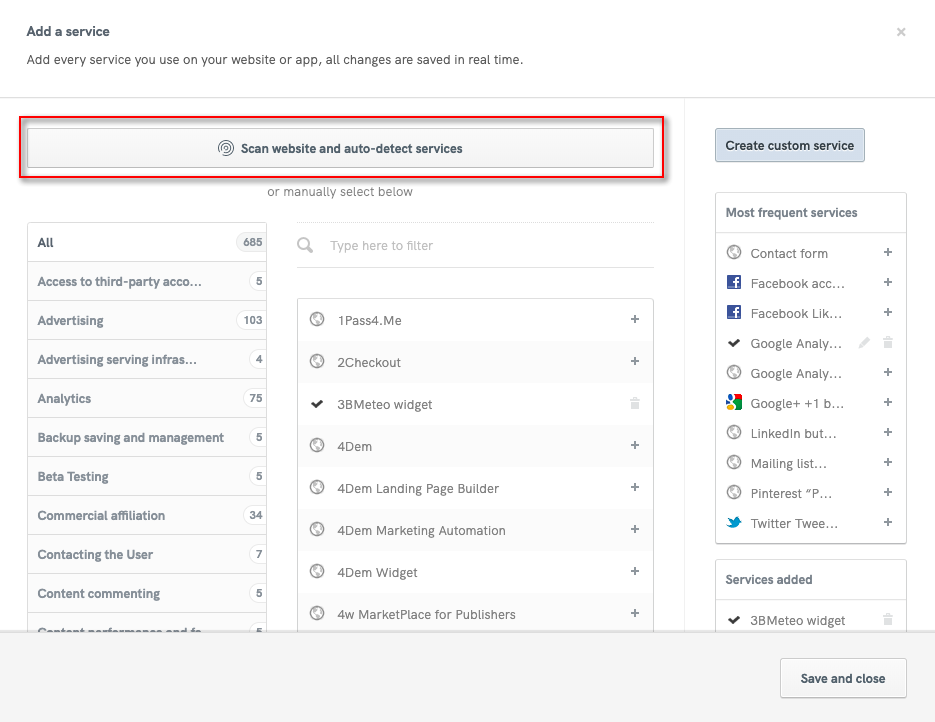
Depuis le tableau de bord du Générateur de Politique de Confidentialité et de Cookies :
- Cliquez sur Scanner le site web pour détecter automatiquement les services à ajouter
- Obtenez votre rapport
- Ajoutez les services à votre politique de confidentialité !
3. Conservez des enregistrements des consentements que vous collectez dans le cadre du RGPD
Si vous vous basez sur le consentement comme base juridique, il existe quelques règles. Le consentement étant très important, le RGPD exige que vous conserviez des enregistrements clairs et détaillés du consentement. Vous devez être en mesure de prouver que vous avez obtenu le consentement légalement, et ces enregistrements peuvent vous y aider.
4. Enregistrez vos activités de traitement
De plus, vous devrez peut-être conserver une trace de la manière dont vous stockez et utilisez les données que vous collectez auprès des utilisateurs. Cela signifie une politique de conservation des données pour chaque activité de traitement, des mesures de sécurité, la base juridique du traitement, le transfert de données hors de l’UE et les parties avec lesquelles vous partagez les données.
5. Désigner un DPO
Si l’activité de votre entreprise relève de catégories spécifiques, vous devez désigner un délégué à la protection des données (DPO). Le DPO veille à ce que les données personnelles des employés, des clients, des fournisseurs ou d’autres personnes de son organisation soient traitées conformément aux règles de protection des données applicables.
Dois-je faire tout cela moi-même ?
Non, pas nécessairement. Nous savons que la conformité au RGPD peut être difficile. Vous pouvez donc choisir de consulter un expert juridique ou vous fier à un logiciel de qualité, comme iubenda !
iubenda peut vous aider à vous conformer au RGPD grâce à un ensemble complet d’outils :
- le Générateur de Politique de Confidentialité et de Cookies, pour créer vos documents juridiques ;
- la Privacy Controls and Cookie Solution et la Consent Database, pour gérer et enregistrer le consentement pour les cookies et les formulaires Web ;
- le Registre des activités de traitement des données, pour créer vos enregistrements des activités de traitement.