Prefer to do this by prompt? Connect iubenda to Claude or ChatGPT and set it up in the chat. See how it works
Dans cet article, vous découvrirez tout ce que vous devez savoir sur notre solution de gestion des cookies :
⚙️ Take a look at this demo to see how the iubenda Privacy Controls and Cookie Solution works.
Introduction à la Loi cookies et à la politique relative aux cookies
La Directive ePrivacy 2002/58/CE (également appelée Loi cookies) a été promulguée afin de mettre en place des lignes directrices sur la protection de la vie privée électronique, y compris en matière de marketing par e-mail et d’utilisation des cookies. Elle est toujours en vigueur à ce jour.
💡 En réalité, la Loi cookies ne s’applique pas seulement aux cookies, mais plus largement à tout autre type de technologie qui dépose ou consulte des informations sur l’appareil d’un utilisateur (p.ex. pixel espion, empreinte d’appareil ou identifiant unique). Pour faire simple, toutes ces technologies, dont les cookies, sont couramment appelées traqueurs. Toutefois, dans ce guide, les termes cookie et traqueur sont utilisés de façon interchangeable.
You can think of the ePrivacy Directive as currently “complementing” the GDPR in a sense, rather than being repealed by it.
À proprement parler, lorsque vous utilisez des cookies, vous devez vous mettre en conformité avec la Loi cookies avant de vous intéresser au RGPD. La Loi cookies est en effet une « loi spéciale » dans le jargon juridique, ce qui signifie qu’elle prévaut sur le RGPD.
Directives, generally speaking, set certain agreed-upon goals and guidelines in place with Member States being mandated to implement these directives into national legislation..
À la différence des directives, les règlements sont des actes législatifs contraignants dans tous les États membres dès leur entrée en vigueur. Les règlements sont mis en application conformément aux règles établies dans l’ensemble de l’UE.
With that said, the ePrivacy Directive is, in fact, going to be repealed soon by the ePrivacy Regulation. The ePrivacy Regulation is expected to be finalized in the near future and will work alongside the GDPR to regulate the requirements for the use of cookies, electronic communications, and related data/privacy protection.
Le Règlement devrait perpétuer les mêmes valeurs que la Directive et appliquer des lignes directrices très similaires.
Qui est tenu de se conformer à la Loi cookies ?
L’obligation de conformité avec la Loi cookies dépend de la législation qui régit l’exploitation du site ou de l’application.
En général, la Loi cookies vous est applicable lorsque :
- you or your users are based in the EU; and
- you use cookies or similar technologies on your site/app.
Quelles sont les exigences de la Loi cookies ?
En vertu de la Loi cookies, les organisations qui ciblent des utilisateurs se trouvant dans l’UE doivent fournir aux utilisateurs des informations sur leurs activités de collecte de données et leur permettre de décider s’ils les autorisent ou non.
Cela signifie que, lorsque votre site ou application (ou tout service tiers utilisé par votre site ou application) utilise des cookies ou des technologies similaires, vous devez obtenir le consentement valable de l’utilisateur avant leur installation, excepté lorsqu’ils relèvent de la catégorie des cookies et technologies exemptés.
En pratique, vous devrez :
- show a cookie banner/consent banner at the user’s first visit;
- implement a cookie policy that contains all required information;
- allow the user to provide consent. Prior to consent, no cookies — except for exempt cookies — can be installed.
Further information about Cookie Law
For further details on the Cookie Law, we invite you to read our documentation and the official statements from the country you might be affiliated with or targeting. Great guidance can be accessed through the Article 29 Working Party (which is a group comprised of various data protection regulators that aim to simplify Europe’s diversity):
Here are the links to each countries specific application of the ePrivacy directive:
- Belgium: Commission de la protection de la vie privée (French | Dutch)
- Czech Republic: Úřad pro ochranu osobních údajů
- Denmark: Guidelines on Executive Order on Information and Consent Required in Case of Storing and Accessing Information in End-User Terminal Equipment
- France: Commission Nationale de l’Informatique et des Libertés
- Germany: EC Communications Committee Working Document on implementation
- Greece: Η χρήση cookies στο διαδίκτυο
- Ireland: Guidance note on Data Protection in the Electronic Communications Sector
- Luxembourg: Commission nationale pour la protection des données
- Netherlands: Autoriteit Consument en Markt
- Spain: Agencia de Protección de Datos
- UK: Information Commissioner’s Office
What is the iubenda Privacy Controls and Cookie Solution?
The iubenda Privacy Controls and Cookie Solution allows you to manage all aspects of the Cookie Law, in particular:
- easily inform users via cookie banner/consent banner and a dedicated cookie policy page (which is automatically linked to your privacy policy and integrates what’s necessary for Cookie Law compliance);
- obtain and save cookie consent settings;
- automatically block scripts that may install cookies/trackers on the website until the user gives consent via the auto-blocking feature; and
- keep track of consent and save consent settings for each user for up to 12 months from the last site visit.
Vous pouvez collecter le consentement par le biais de plusieurs mécanismes, y compris la poursuite de la navigation, le défilement ou un clic à un endroit précis. Gardez toutefois à l’esprit que les actes de consentement autorisés peuvent différer d’un État membre à un autre.
Vous trouverez ci-dessous toutes les étapes nécessaires pour utiliser iubenda de façon à être en conformité avec la Loi cookies.
Comment générer une politique relative aux cookies avec iubenda
- Go to the dashboard and select the privacy policy for which you want to generate a cookie policy (included in all plans).
- Click on Edit in « Privacy and Cookie policy », you will notice a « Cookie Policy » box in the right column:

- Click on Activate cookie policy: your cookie policy will be generated automatically based on the configuration of your privacy policy.

How to add the cookie banner
Click on Generate now under Dashboard > [Your website/app] > Privacy Controls and Cookie Solution:
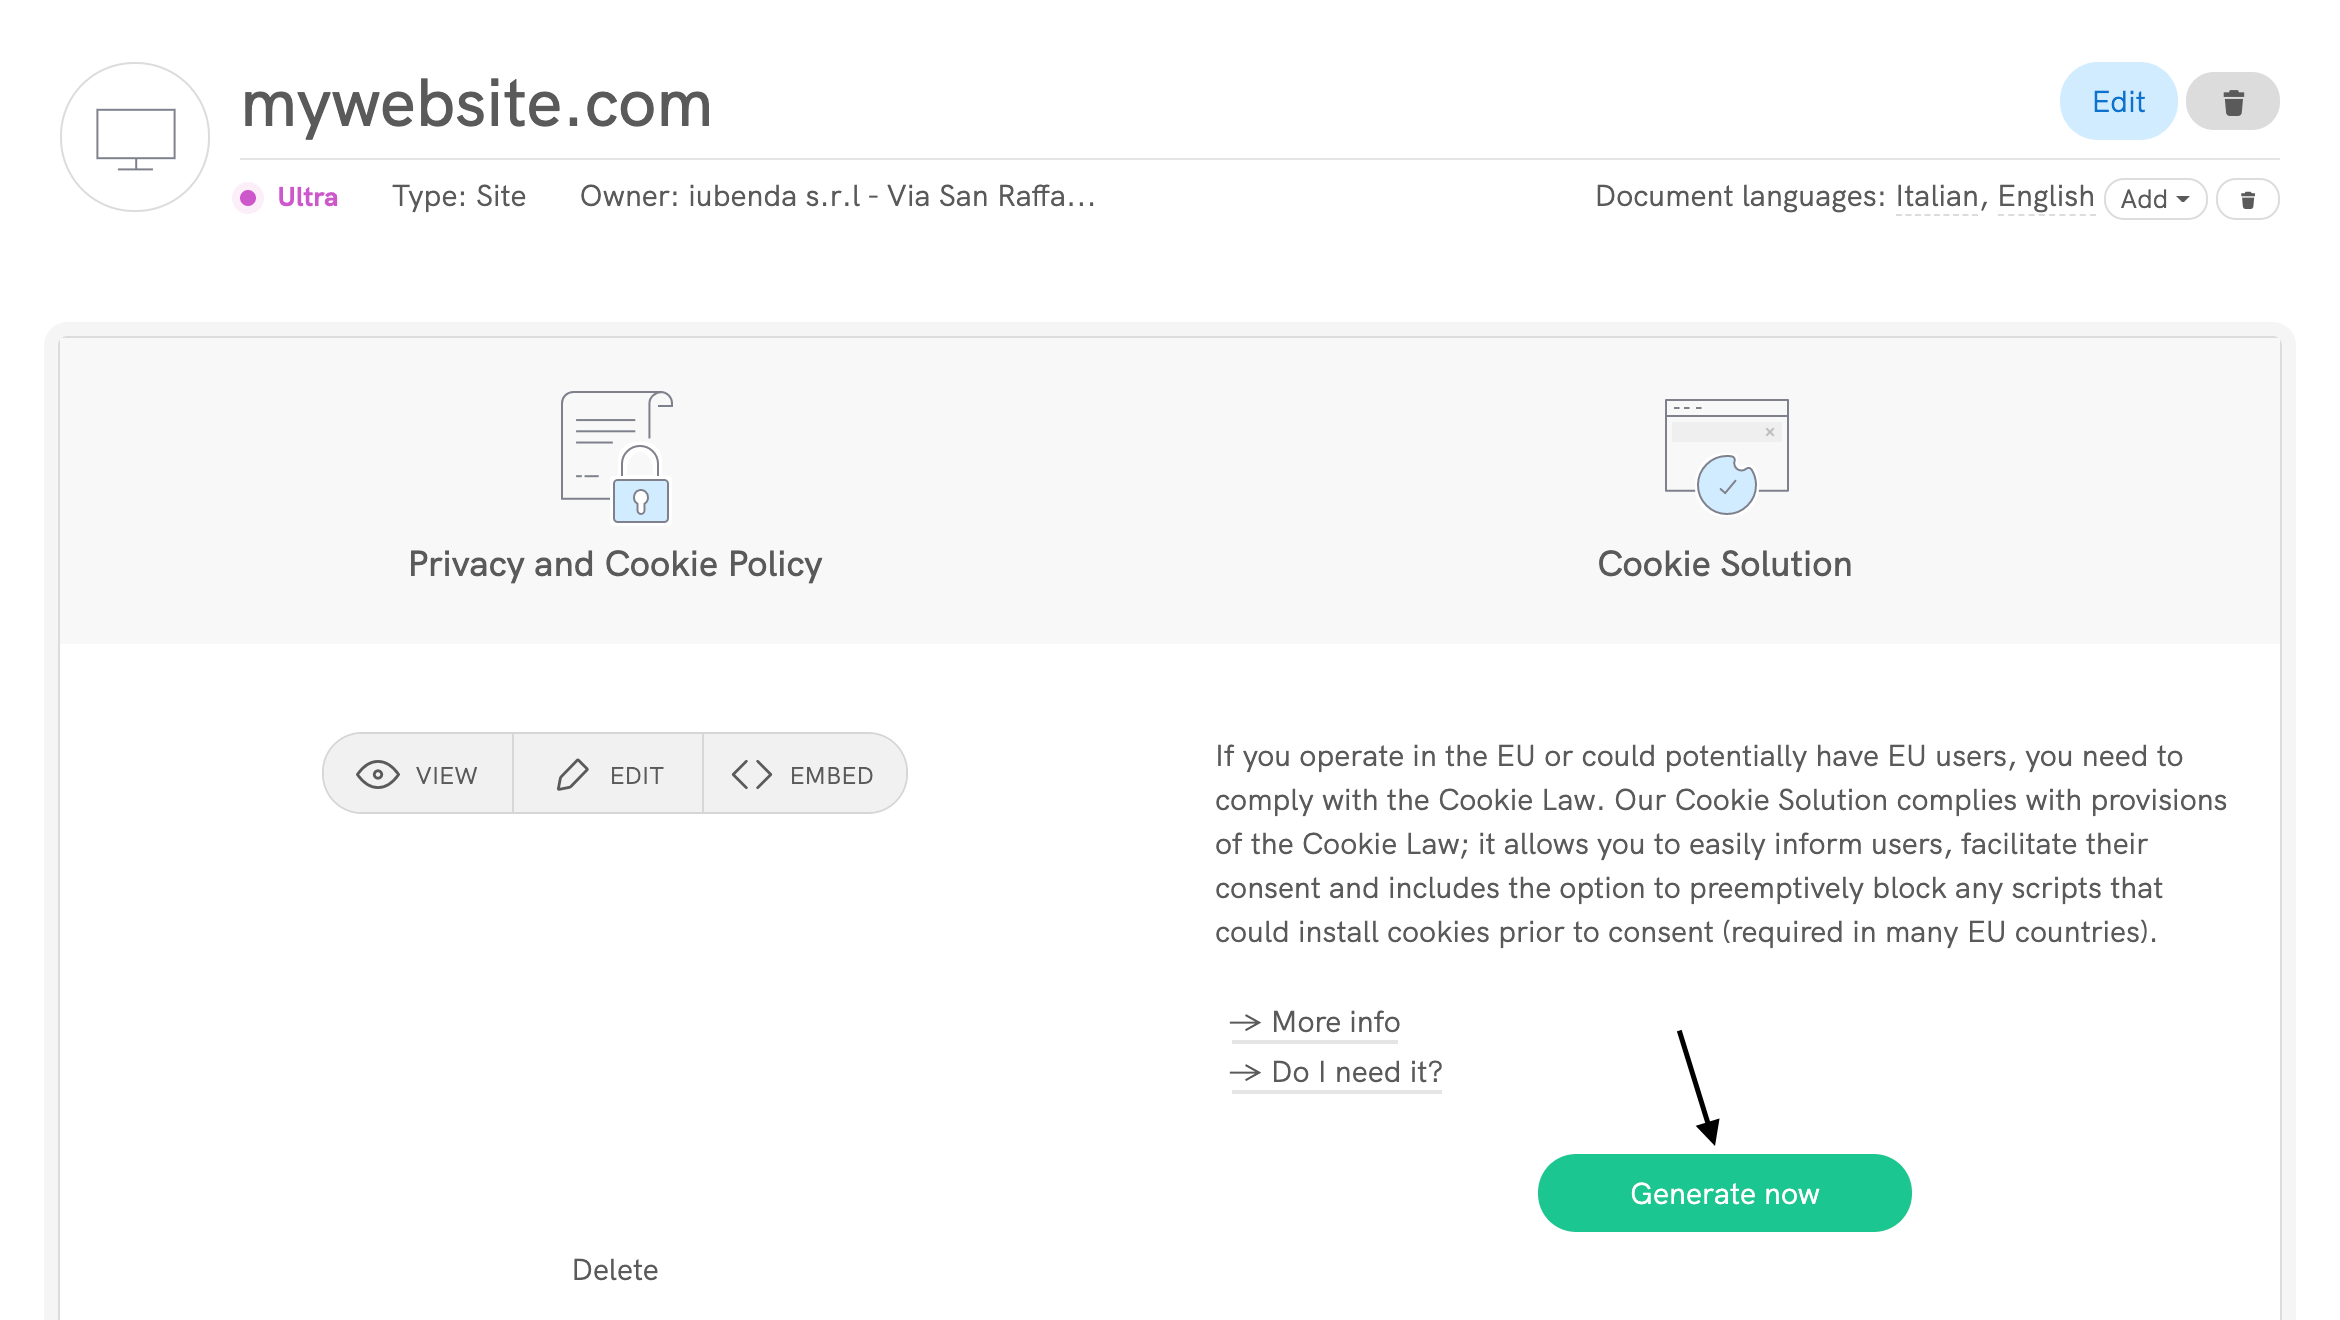
This will take you directly to the configuration panel of your cookie banner/consent banner:

Une fois que vous aurez sauvegardé, vous obtiendrez un code similaire à l’exemple ci-dessous :
Simply copy and paste it into the head tag of your website’s HTML as the first element. Alternatively, you can use one of our plugins: currently we have plugins available for WordPress, Joomla!, PrestaShop and Magento.

Important
Don’t use the code shown above, it’s just a sample code. Instead, use the code attached to your cookie policy, which you can obtain by following the steps listed above. For information on how to configure or customize the banner or to better understand how to access all of the available options, please read the documentation on the cookie banner/consent banner.
💡 Using advertising services?
If you rely on advertising vendors, you may need to enable the IAB Transparency and Consent Framework (TCF). The latest version is TCF 2.3, and it can be activated later without changing your banner layout. 👉 Learn more about enabling TCF 2.3 with iubenda.
Remote Configuration Feature
The remote configuration feature makes it easier to update your Privacy Controls and Cookie Solution settings by applying most changes directly to your website—no re-embedding needed.
What’s New?
With the latest update, the new snippet now includes all components of the Privacy Controls and Cookie Solution. This means every change in the banner, including Custom CSS, TCF tile, and US laws support, is automatically applied without re-embedding.
When saving your configuration, you’ll be notified if any changes still require re-embedding.
Please note:
- Users already using remote configuration (V1) will see a banner in their embedding section about the update.
- Legacy users can enable full remote configuration by selecting the “Enable Remote Configuration” checkbox in the configurator.

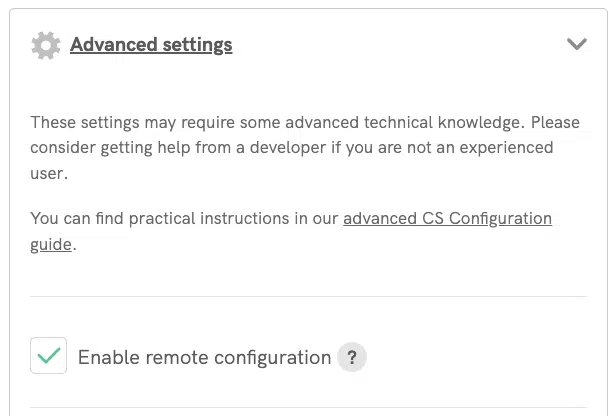
New configurations will have full remote configuration enabled by default.
Comment demander uniquement le consentement des utilisateurs de l’UE
The Privacy Controls and Cookie Solution also allows you to indicate whether or not you’d like to apply GDPR protections to the following:
- All your users. In this case, consent will be requested to all users of your site. This is the default setting.
- Only your EU users. In this case, consent will be requested to EU users only.
Here’s an example: a US-based e-commerce site has different sections available to users in the US and in Europe. They want to apply GDPR protections (i.e. show the cookie banner/consent banner) to just their EU-based users.
This is possible by checking the Request consent to EU users only located in Privacy Controls and Cookie Solution > Edit > GDPR. Once you check this option (in code gdprAppliesGlobally:false), you’ll be able to automatically detect the user country (in code countryDetection:true).

Here’s the Privacy Controls and Cookie Solution snippet you’ll get:
If you choose to request consent to EU users only, but prefer to implement your own country detection system, you’ll have to set gdprApplies:false on pages where consent is not required.
Pour plus d’informations sur les paramètres de collecte du consentement, consultez notre guide avancé.
Important
Si vous êtes établi dans l’UE, vous devez obligatoirement appliquer les mesures de protection à tous les utilisateurs, et pas uniquement aux utilisateurs se trouvant dans l’UE.
Comment et quand bloquer les cookies ou le code de façon préventive
D’après le Groupe de travail sur la protection des données, un groupe de réflexion et organe consultatif européen en matière de protection des données et vie privée, rares sont les catégories de cookies à bénéficier d’une exemption de l’exigence de consentement. Par conséquent, tous les codes qui installent ou qui peuvent installer des cookies doivent être bloqués de façon préventive jusqu’à l’obtention du consentement.
Pour obtenir plus d’informations et accéder à un guide technique qui explique comment et quand bloquer ces codes, consultez notre introduction au blocage préalable des scripts et notre guide du balisage manuel.
Comment conserver les preuves des préférences des utilisateurs
Dans la plupart des cas, les cookies sont susceptibles de traiter des données personnelles, si bien que les exigences de tenue de registre découlant du RGPD leur sont applicables. De nombreuses autorités de protection des données à travers l’UE ont donc renforcé leurs exigences et aligné leurs règles en matière de cookies et traqueurs sur celles du RGPD.
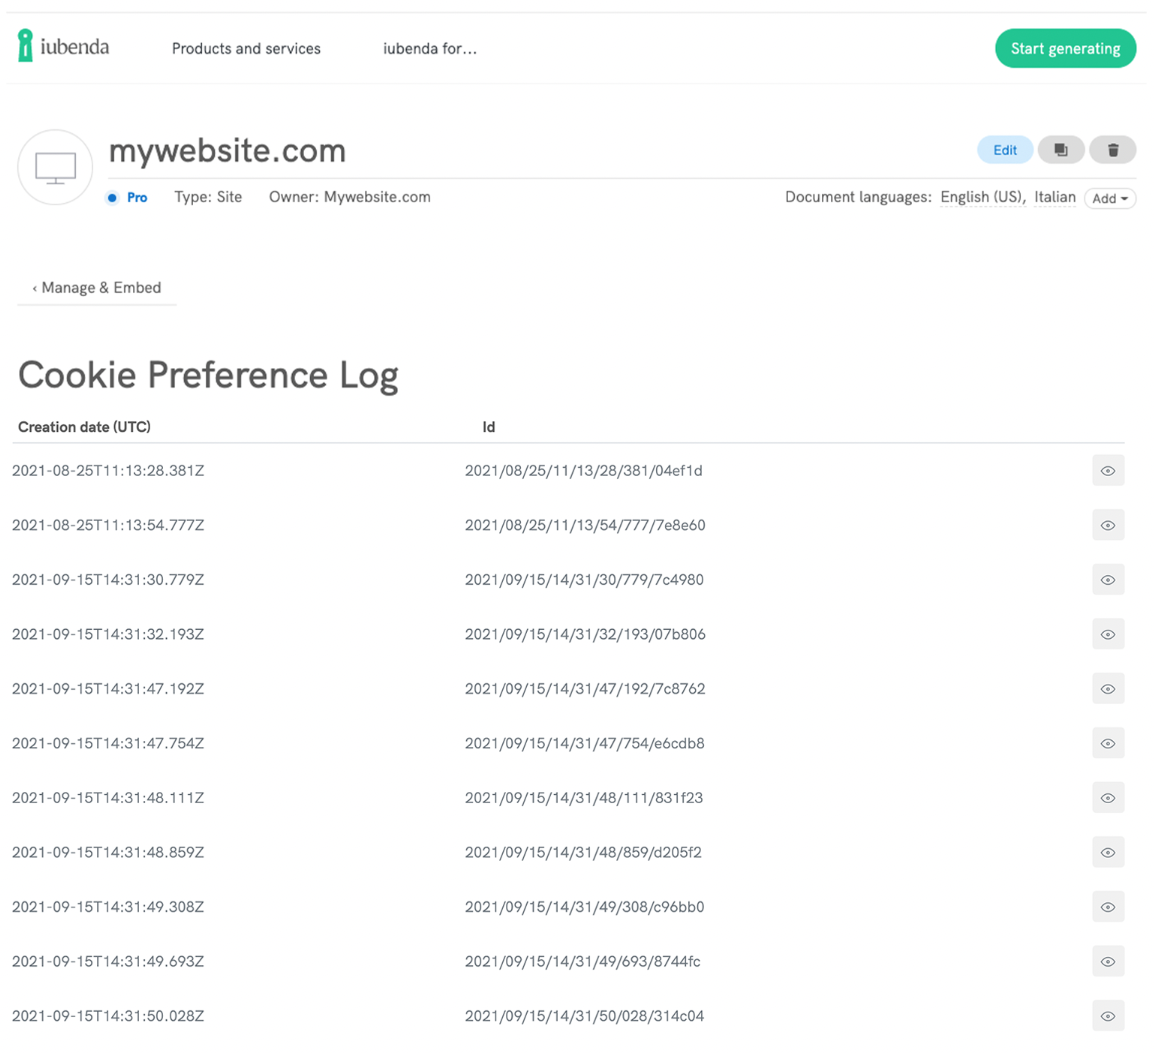
The Cookie and Consent Preference Log lets you store and manage GDPR proofs of your users’ consent preferences directly from the Privacy Controls and Cookie Solution. Integrate the feature with one click, and keep a verifiable record of every consent interaction.
How to access the Cookie and Consent Preference Log:
- If you’re on iubenda’s current pricing (all plans, including free): The Cookie and Consent Preference Log is already included in your plan. Go to Dashboard > [Your website/app] > Privacy Controls and Cookie Solution > Log to start viewing consent records.
- Legacy plan users: You need to upgrade to the 50,000 page views Privacy Controls and Cookie Solution plan or higher to activate this feature.
Not sure if you need the Cookie and Consent Preference Log? Take this 1-minute quiz to find out
You don’t need to configure anything. Once activated, the feature is included by default within the Privacy Controls and Cookie Solution. Click on Log under Dashboard > [Your website/app] > Privacy Controls and Cookie Solution:

Dans cette section, vous pouvez consulter et gérer le registre des préférences en matière de cookies que vous avez recueillies :